StaticDocLab
A naponta beérkező fájlok gyors statikus elemzése. Egy további védelmi vonal, sandbox nélkül, a saját infrastruktúrádon.
A StaticDocLab minden beérkező dokumentumot, archívumot és mellékletet öt kockázati szint szerint sorol be, és még a megnyitás előtt kimondja: megnyitható, vagy ne nyisd meg. A fájlt ehhez nem kell futtatni.
Django-alapú, saját üzemeltetésű platform PE-, ELF- és Mach-O-binárisok, PDF- és Office-dokumentumok, e-mailek, archívumok, lemezképek, valamint LNK-, HTML-, SVG-, CHM-, OneNote- és MSI-fájlok mélyreható vizsgálatához. Együtt dolgozik benne a YARA-szabálymotor, a ClamAV, az entrópiaelemzés, a makrók statikus viselkedéselemzése, valamint a CAPA és a FLOSS mélyvizsgálata.
A találatok automatikusan a MITRE ATT&CK keretrendszerébe kerülnek, és minden fájl kockázati besorolást kap. Az eredmény PDF-, JSON- és CSV-formátumban exportálható, és REST API-n át más rendszerekbe köthető.
Főbb funkciók
- PE-, EXE-, DLL- és SYS-fájlok mélyelemzése. Szekciók, import- és exporttáblák, entrópia, gyanús API-hívások, digitális aláírás ellenőrzése.
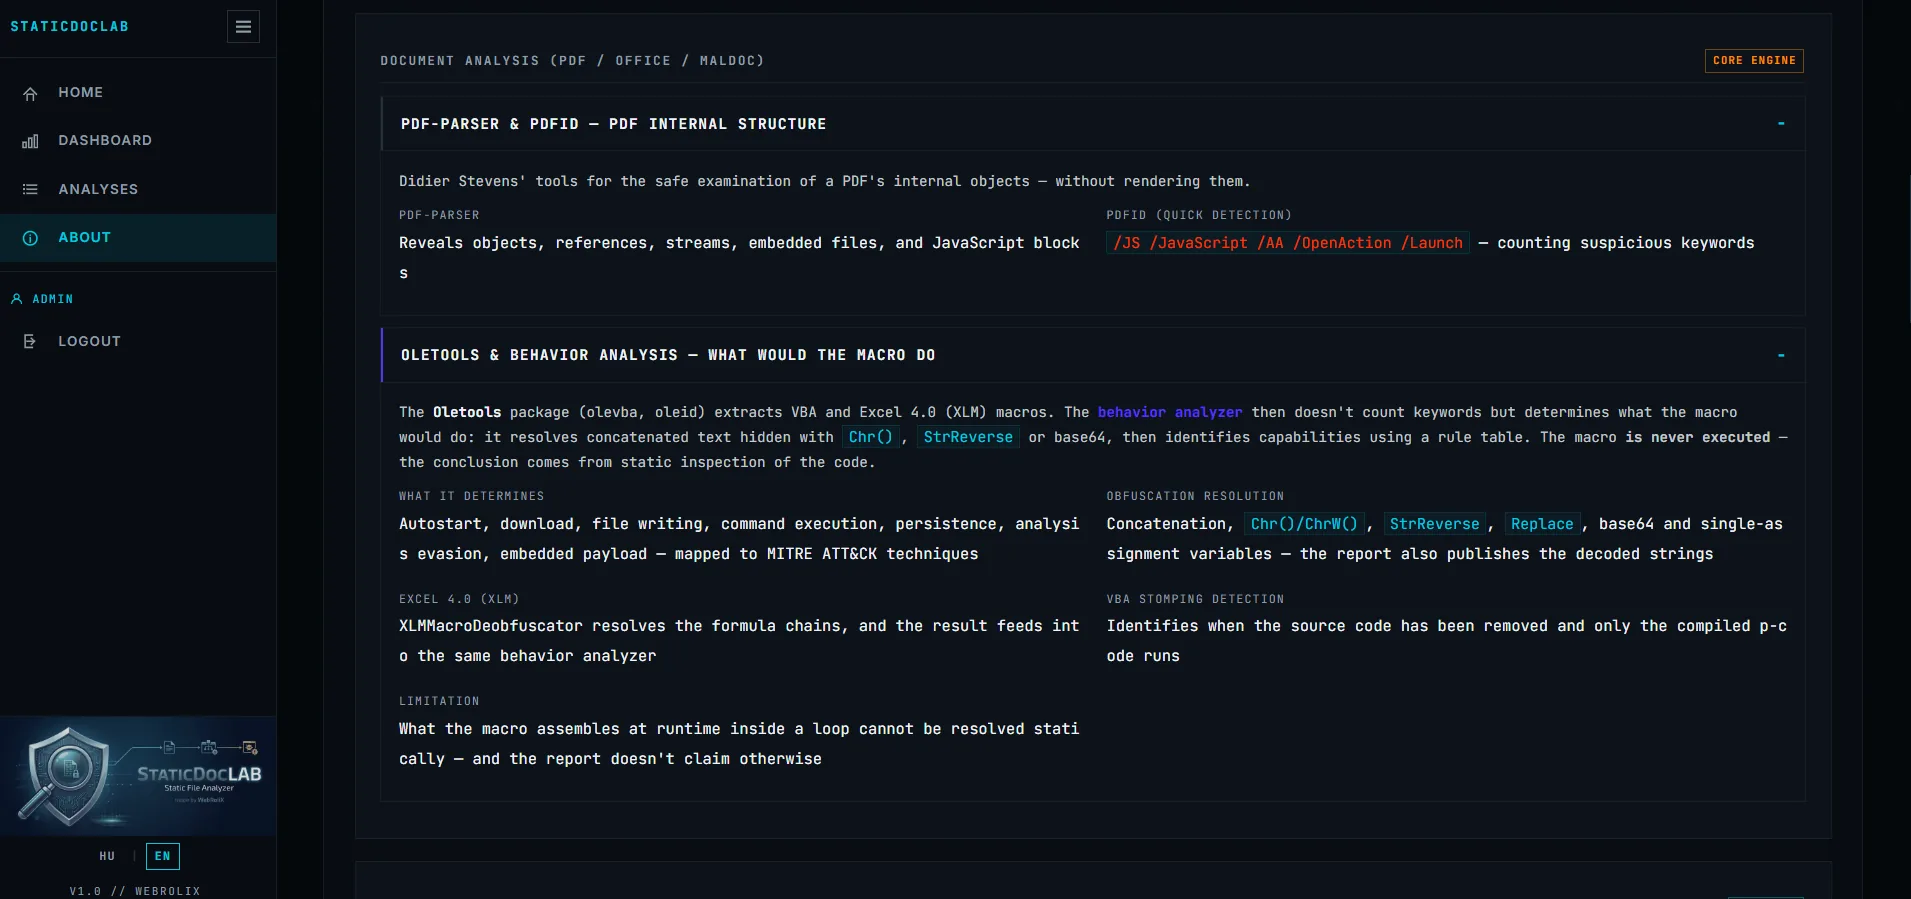
- PDF-vizsgálat. JavaScript és OpenAction felismerése, beágyazott fájlok kinyerése, URL-ek az annotációkból, entrópiaelemzés.
- PDF-aláírás és eredet. Az e-aláírást (pyHanko) az EU bizalmi listái szerint, a C2PA eredet-igazolást a hivatalos lista alapján ellenőrzi.
- Office-, OLE- és RTF-elemzés. A makrók viselkedése futtatás nélkül (letöltés, indítás, perzisztencia), XLM-makrók és VBA stomping.
- PowerShell-visszafejtés. Base64-ben rejtett parancsok rekurzív dekódolása, és hogy mit tennének: letöltés, perzisztencia, védelemgyengítés.
- Nevesített támadási technikák. Follina, Equation Editor, OLE2Link, a WinRAR CVE-2023-38831-es hibája, távoli sablon és MotW-megkerülés.
- További fájltípusok. LNK-parancssorok és LOLBAS, HTML smuggling, SVG aktív tartalom, ISO- és VHD-lemezképek, MSI, CHM és OneNote.
- E-mail-elemzés .eml- és .msg-fájlokból. Fejléc- és metaadat-vizsgálat, csatolmányok rekurzív bontása, automatikus IoC-kinyerés.
- YARA-szabálymotor. Egykattintásos frissítés tíz GitHub-forrásból, saját szabályok feltöltése, súlyozott kockázati besorolás.
- Threat intelligence. VirusTotal, AlienVault OTX, AbuseIPDB, URLhaus, MalwareBazaar, offline ClamAV, ssdeep, titkosított API-kulcsok.
- Linux ELF-elemzés és archívumkezelés. ZIP-, RAR-, 7z- és TAR-fájlok rekurzív bontása jelszópróbálgatással, zipbomba elleni védelemmel.
- Export és REST API. Kétnyelvű PDF-riport, JSON- és CSV-export, tokenalapú API Swagger-dokumentációval, ismétlődő hashek felismerése.
> KÉPERNYŐKÉPEK
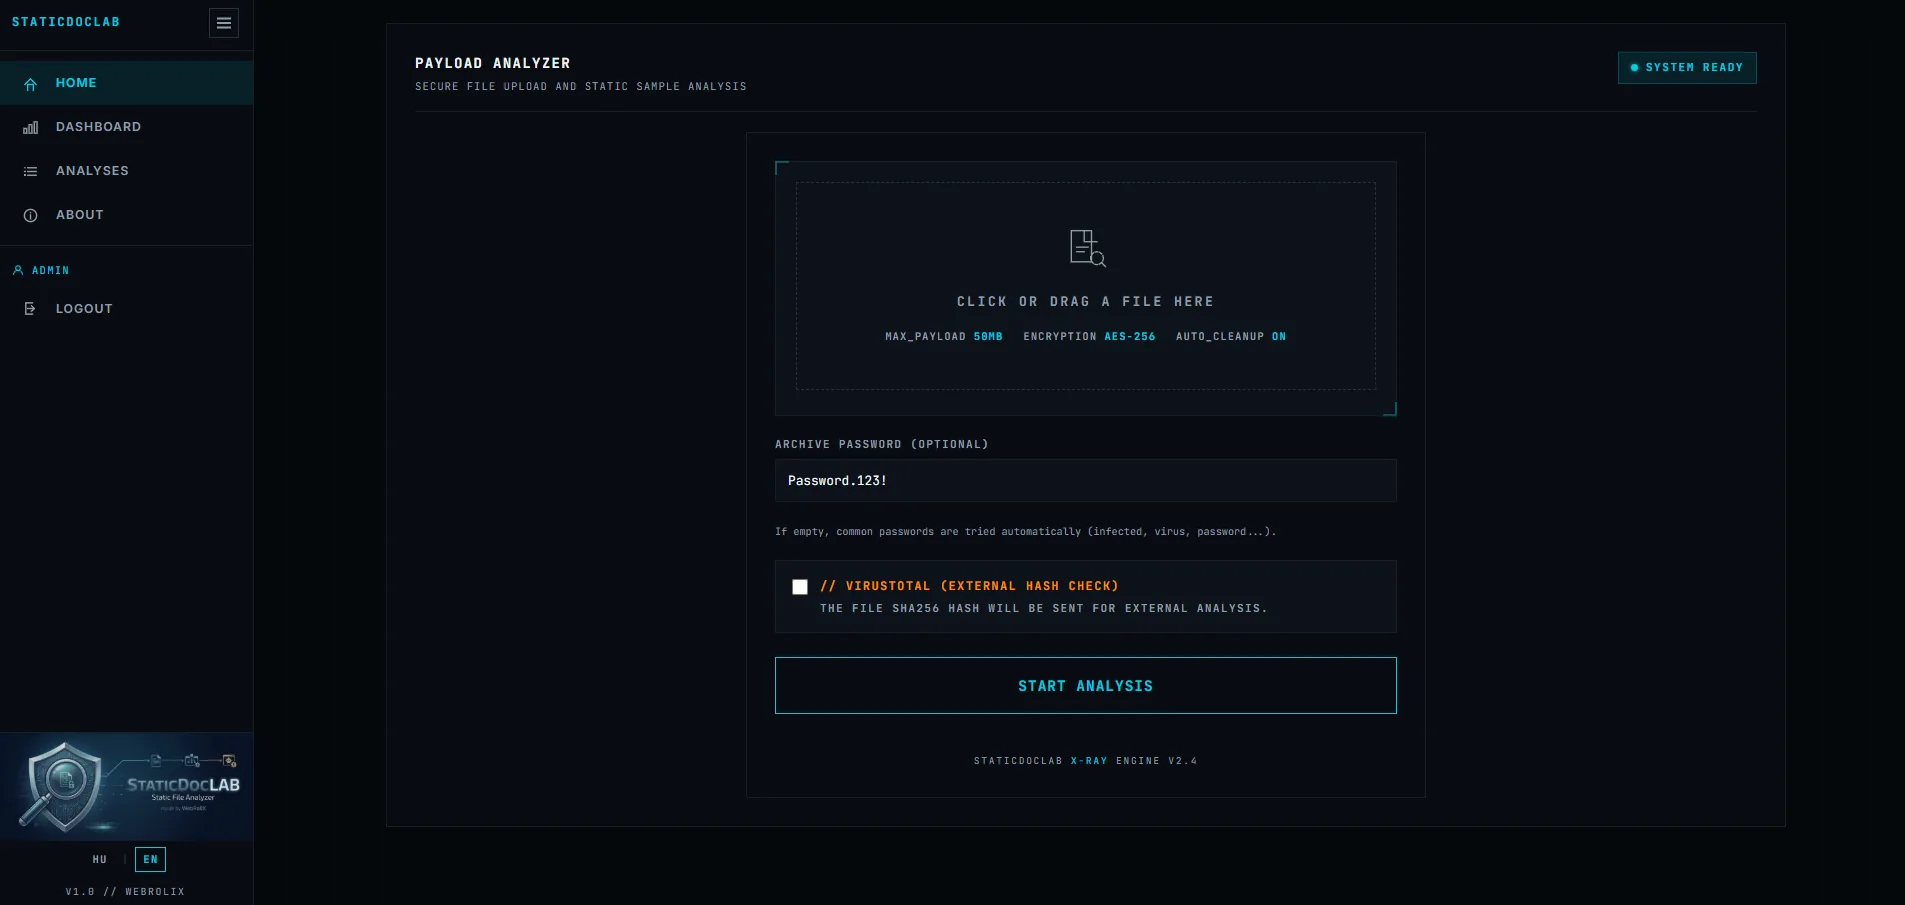
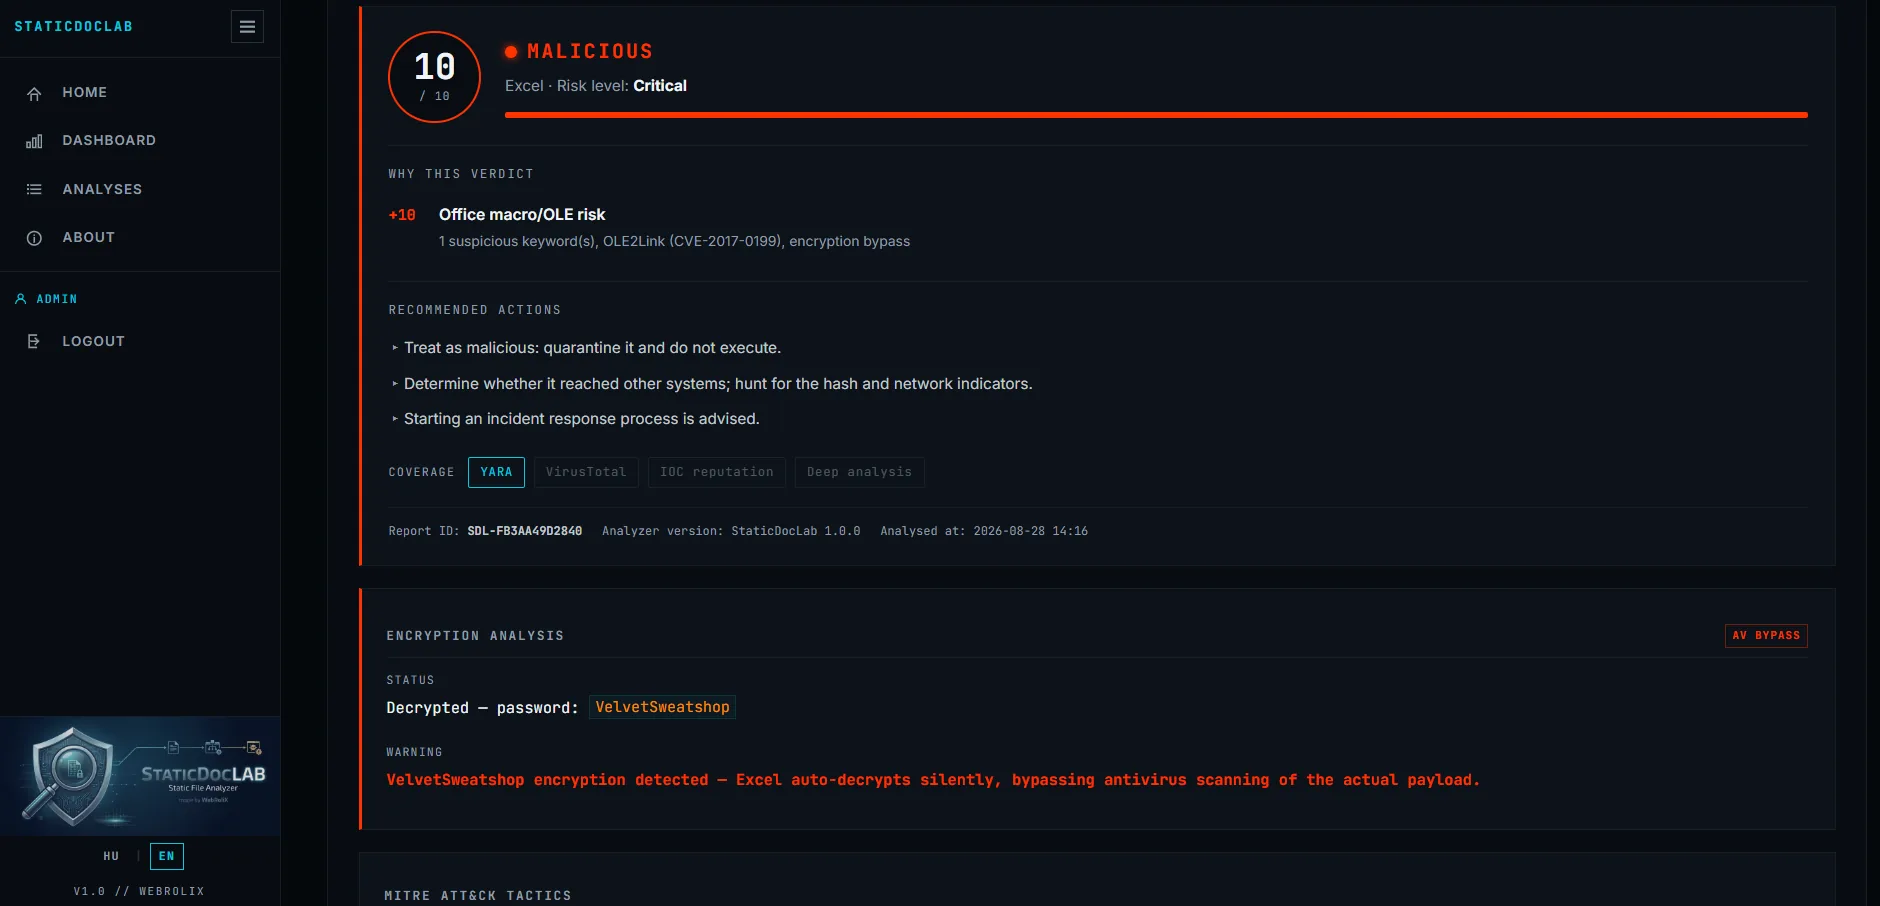
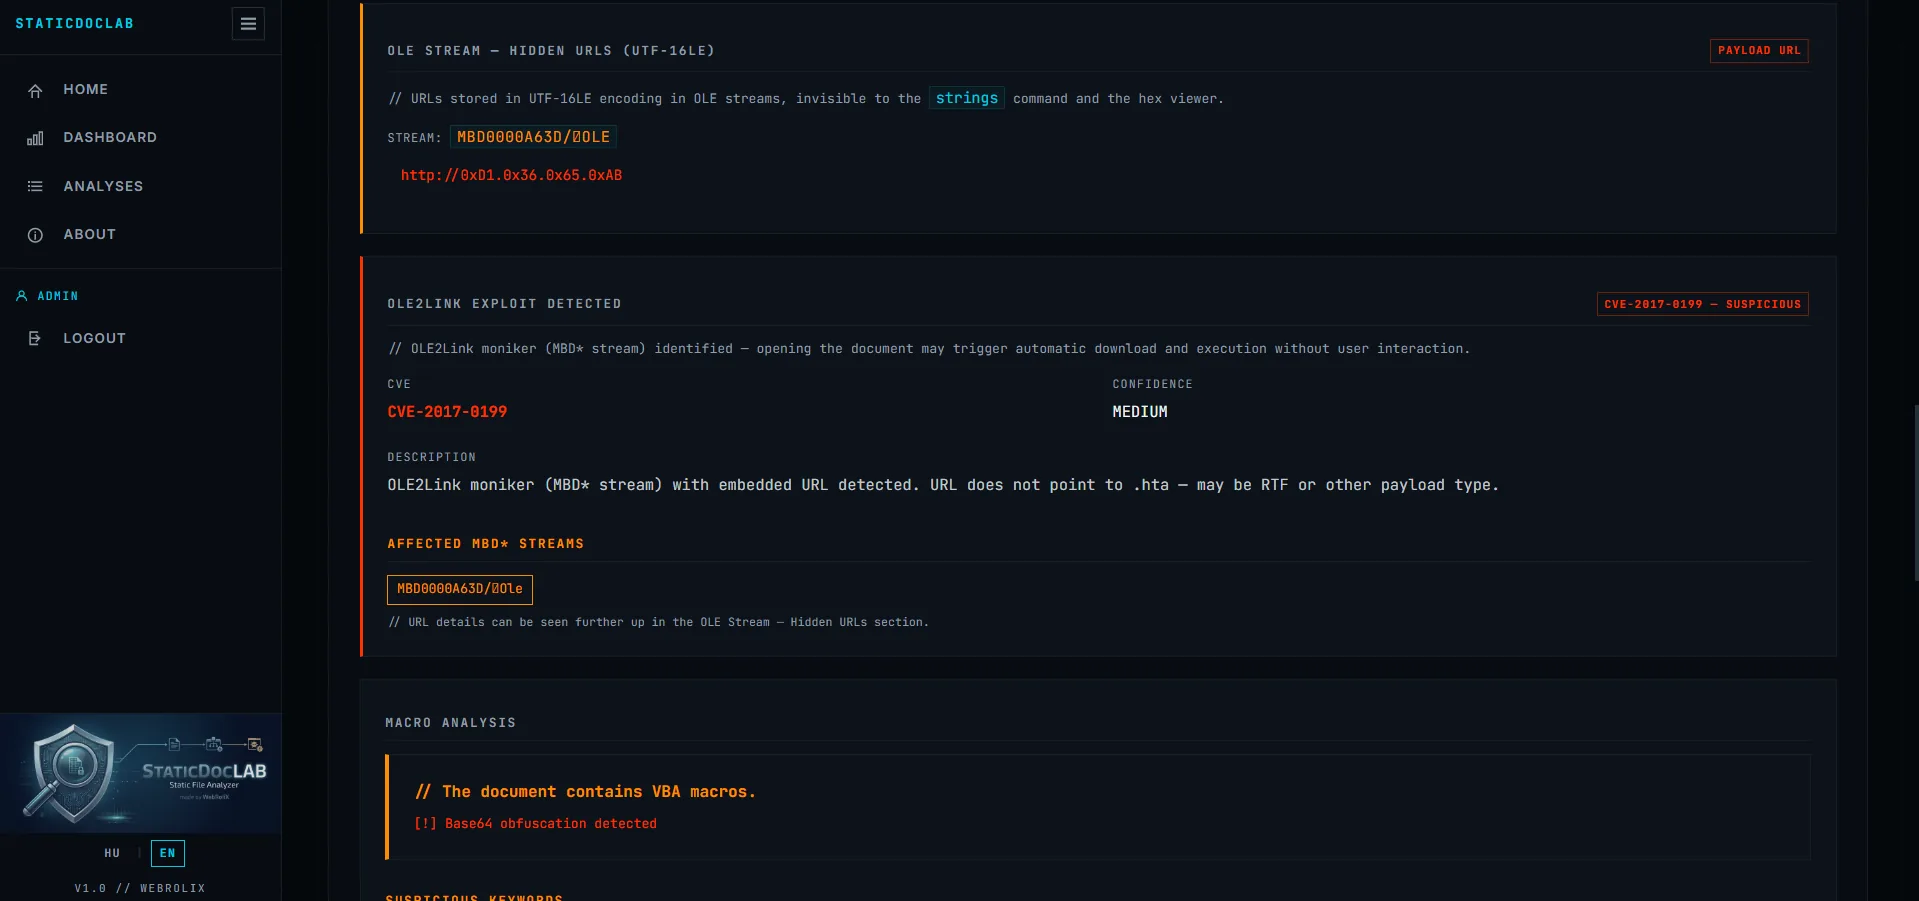
Így néz ki a gyakorlatban