LogStalker
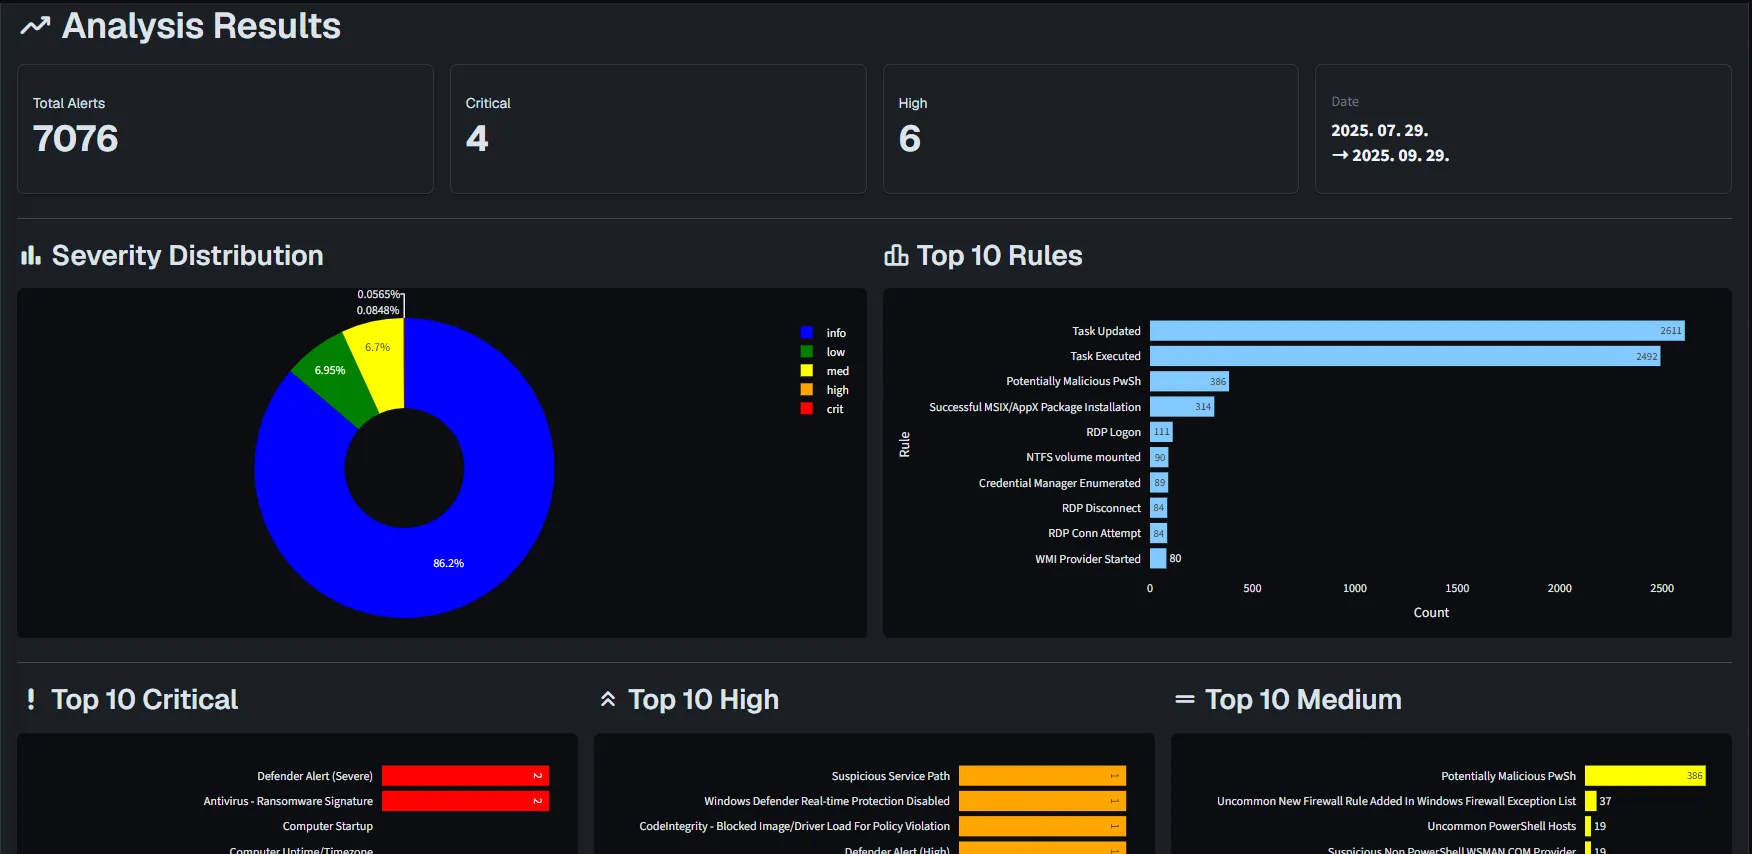
Kompromittált vagy gyanús Windows-munkaállomások és szerverek eseménynaplóinak gyors kivizsgálása.
[ SAJÁT ÜZEMELTETÉSŰ KIBERBIZTONSÁG ]
Megelőzéshez és az incidens utáni vizsgálathoz: gyors, megbízható elemzés a saját szervereden.
// ALAPELV_01
Eseménynaplók, gyanús fájlok, e-mailek: a legérzékenyebb adataidat a saját szervereden elemzed. Külső ellenőrzés (VirusTotal, AbuseIPDB) csak akkor fut, ha bekapcsolod.
// ALAPELV_02
Gyorsabb, eredményesebb munkát végezhetsz: a rutinmunkát az eszközök végzik, a kiértékelőnek csak az eredményeket kell értékelnie.
// ALAPELV_03
Egy egyszemélyes IT-részlegnél ugyanúgy beválik, mint egy elemzőcsapatnál: egyetlen szerveren is működik, és egy nagy SOC munkafolyamataiba is beilleszthető.
> TERMÉKCSOMAG
Célzott eszközök négy kritikus területre: Windows-eseménynaplók, gyanús fájlok, adathalász levelek és webszerver-logok.
Kompromittált vagy gyanús Windows-munkaállomások és szerverek eseménynaplóinak gyors kivizsgálása.

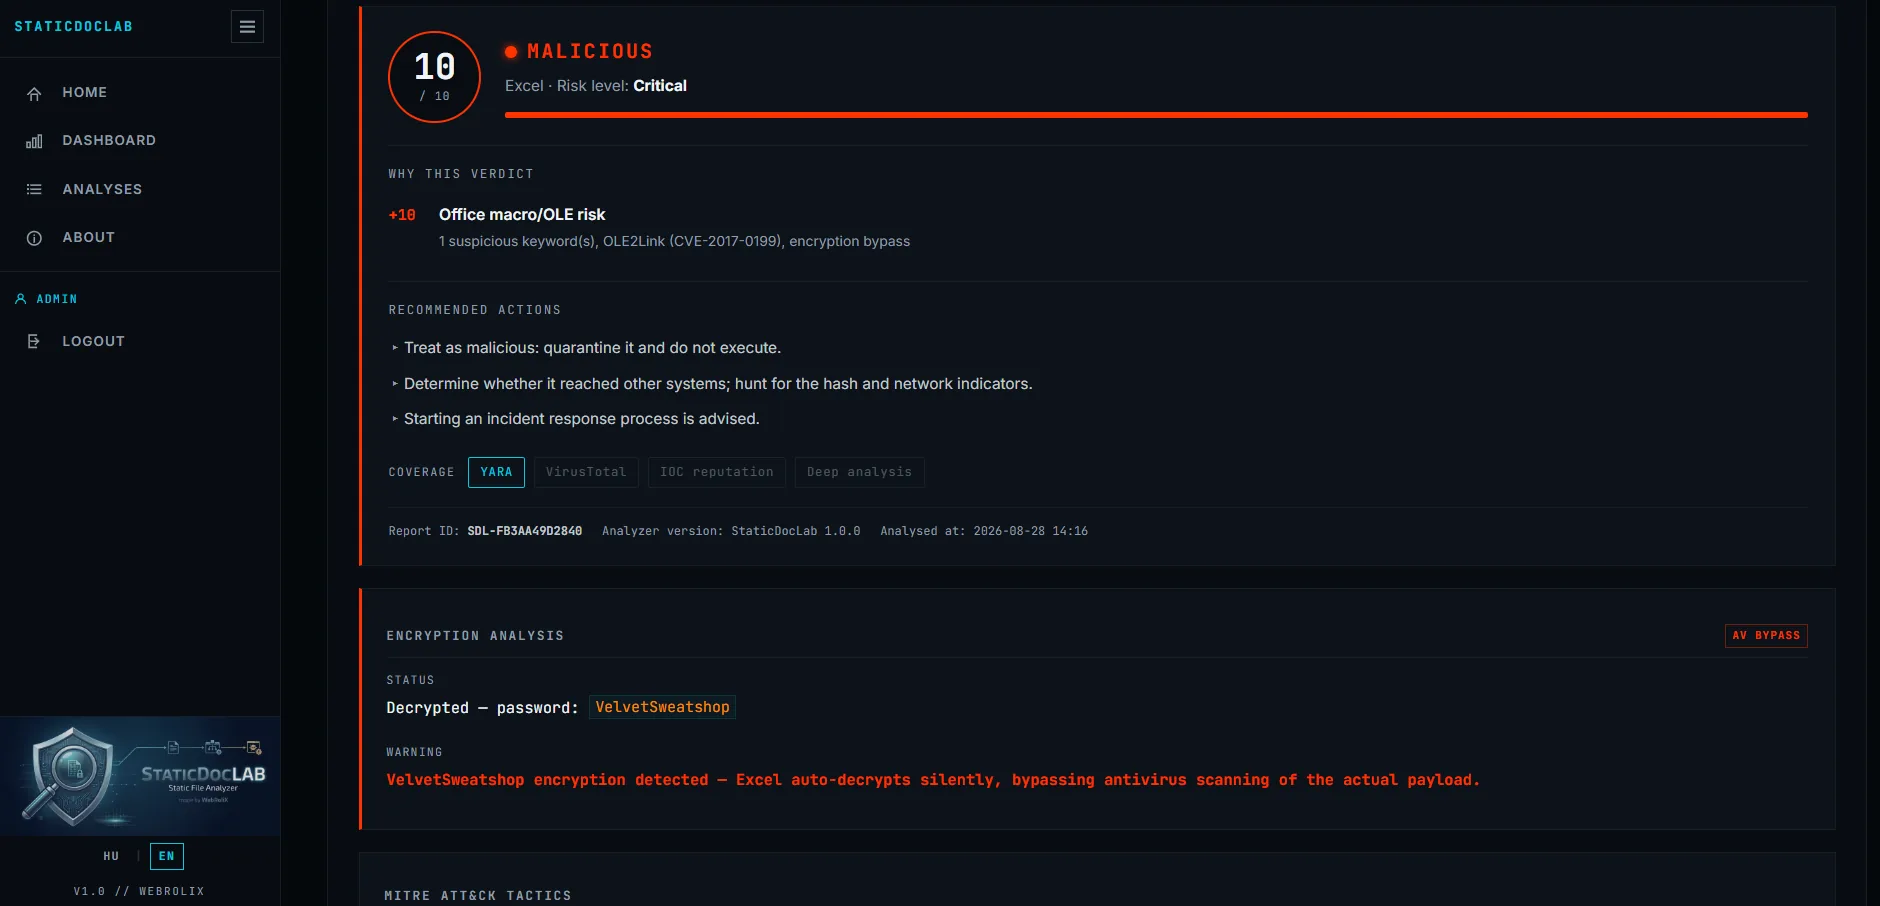
A naponta beérkező fájlok gyors statikus elemzése. Egy további védelmi vonal, sandbox nélkül, a saját infrastruktúrádon.
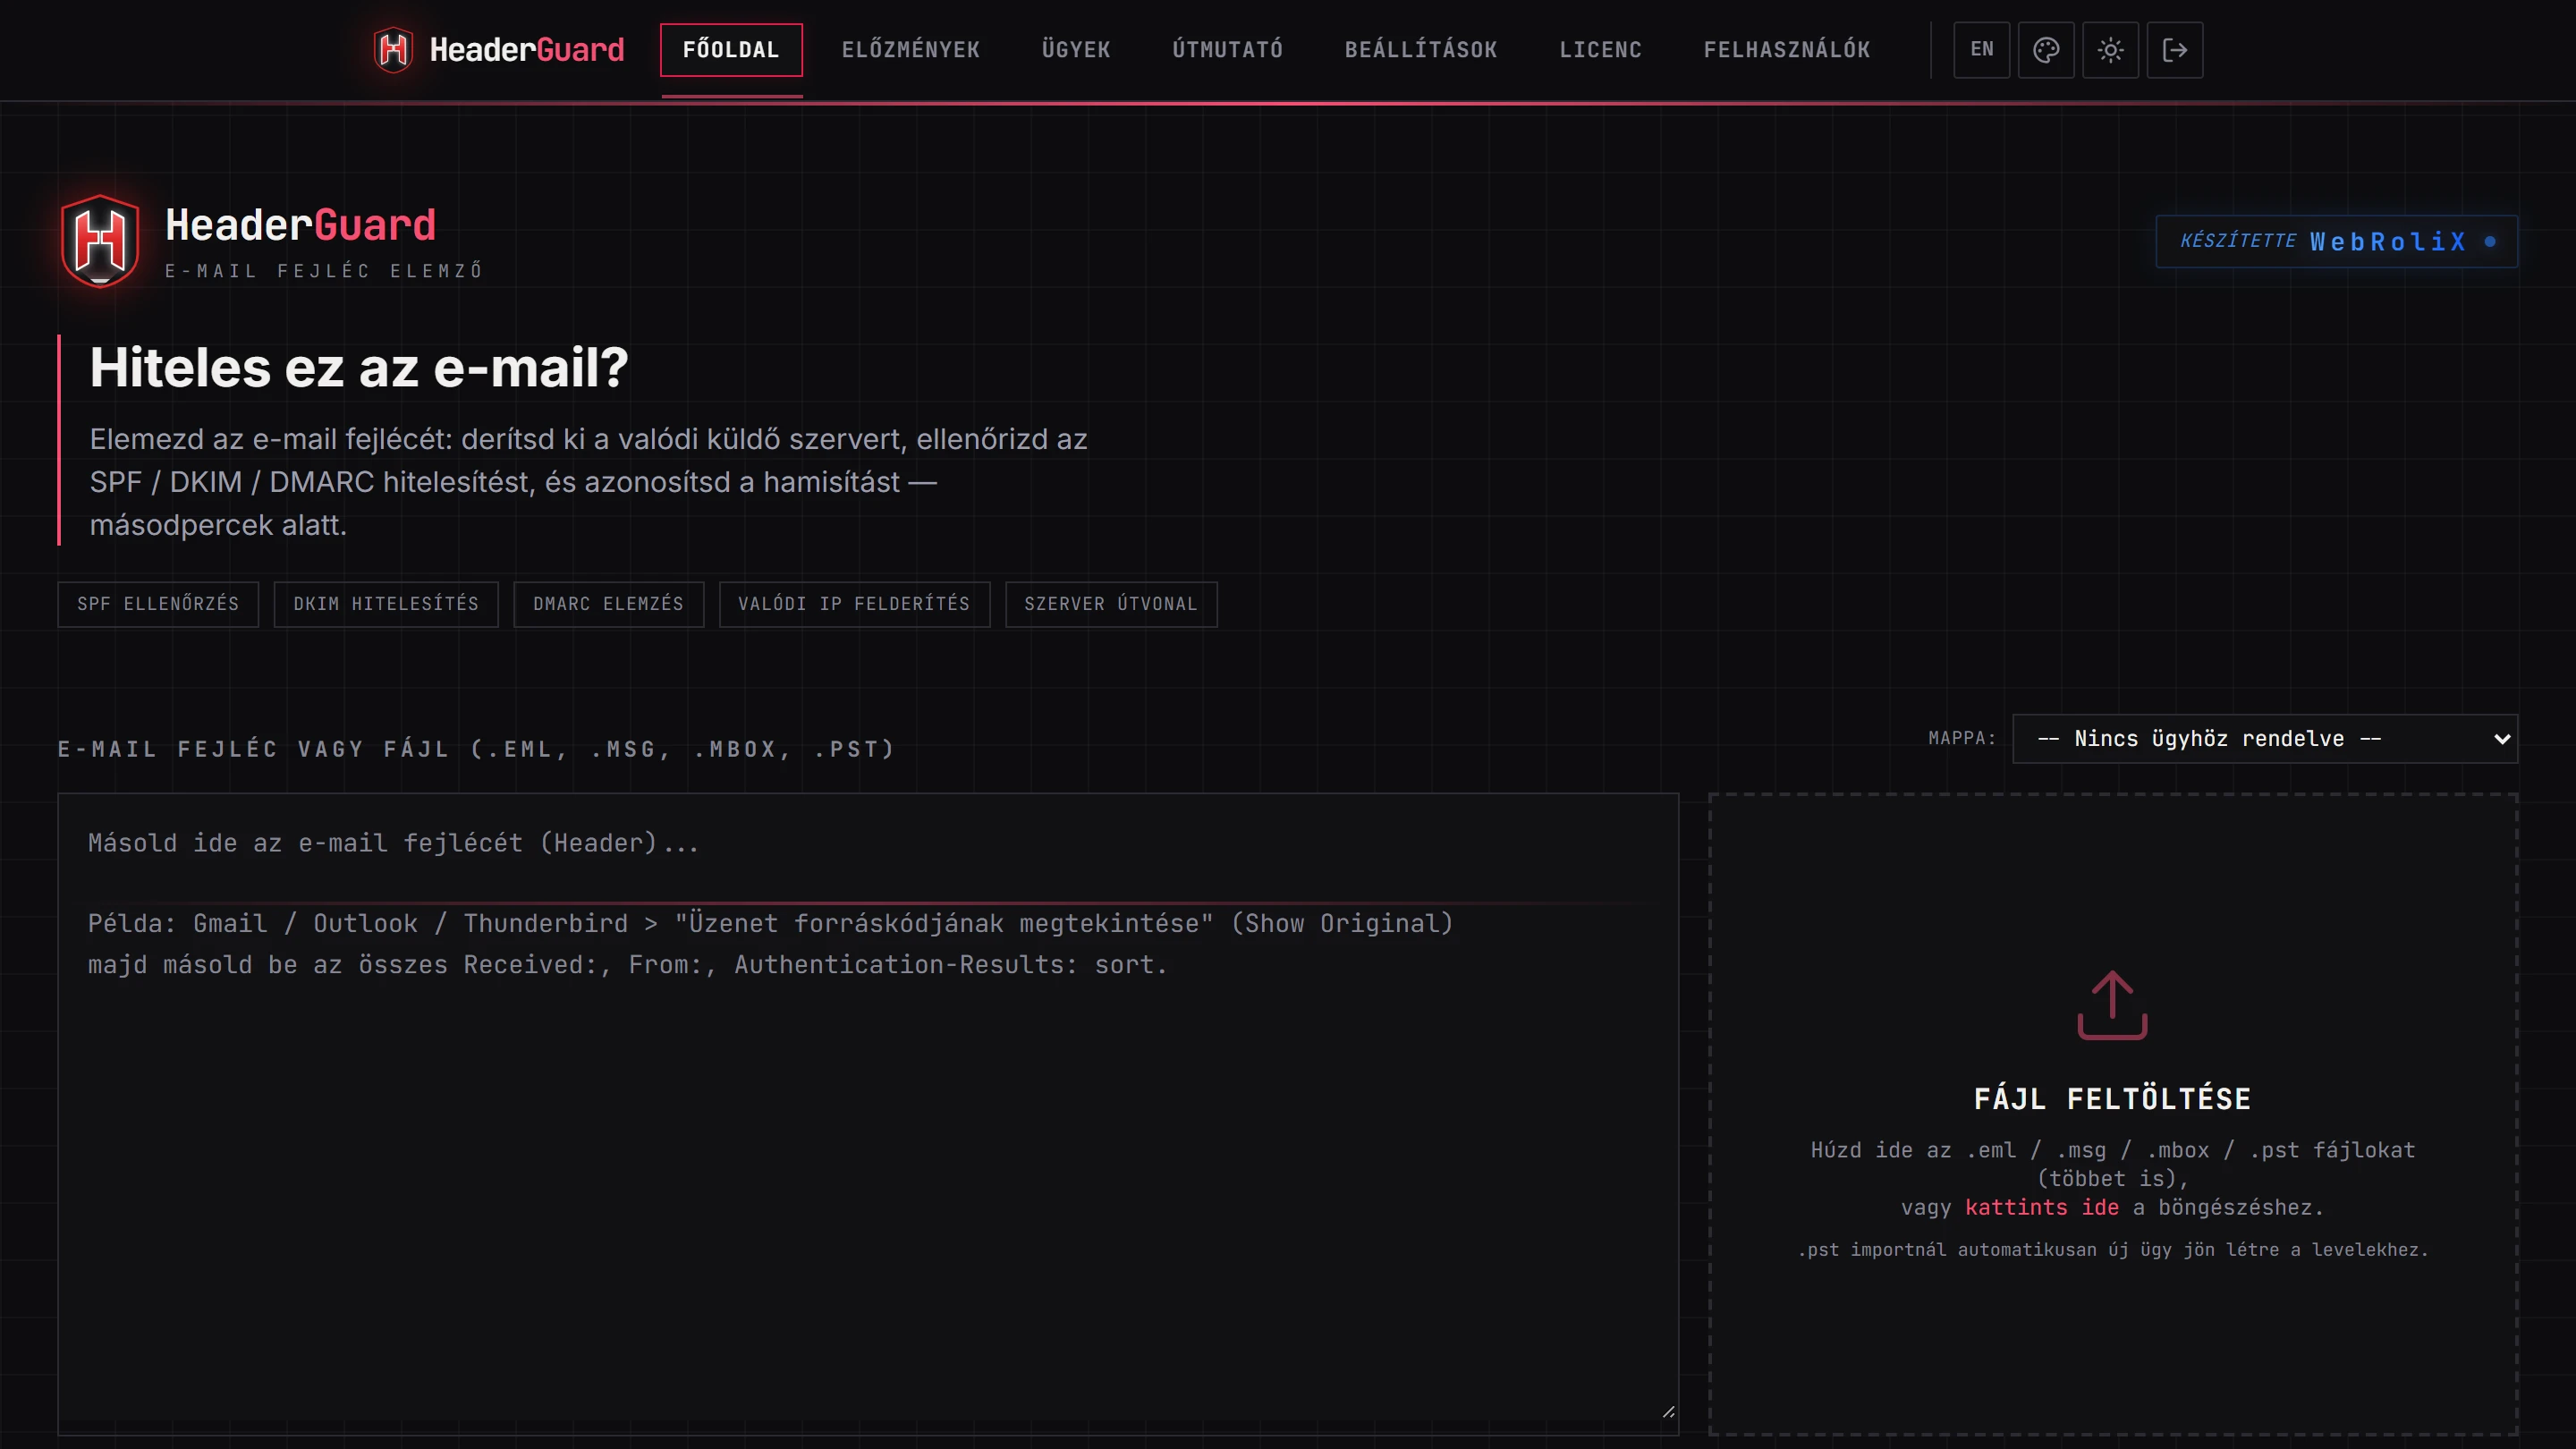
Teljes e-mail vagy csak a fejléc a levelezőkliensből: átfogó adathalász-elemzés threat intelligence-integrációval és kampányszintű korrelációval.

A webszerverek access logjainak gyors elemzése: soronként streamelt feldolgozás, előre aggregált lekérdezések, vizuális trendek és azonnal hasznosítható eredmények.
> ÍGY NÉZ KI
Mind a négy termékből egy-egy képernyő, ahogy a saját szervereden futni fog.
> TELEPÍTÉS
Docker Compose a saját szervereden: letöltöd, beállítod a .env fájlt, és elindítod. Tíz percen belül fut.
Biztonságos úton megkapod az éves licenckulcsot, és a választott licencszint funkciói azonnal elérhetők.
Annyi elemzést indíthatsz, amennyit csak akarsz. Az adatok a saját hardvereden maradnak, mi nem látjuk őket.
// KEZDJÜK?
Kérj élő demót, vagy írd meg, milyen környezetet védesz, és segítünk kiválasztani a hozzá illő eszközt.